Trzy terminy, od których liczy się co innego. Pierwszy już obowiązuje. Za naruszenie obowiązków producenta, w tym obowiązku zgłoszeń, rozporządzenie przewiduje kary do 15 mln EUR albo 2,5% światowego rocznego obrotu — w zależności od tego, która kwota jest wyższa.
11 września 2026W 24 GODZINY
Obowiązek zgłaszania aktywnie wykorzystywanych podatności i poważnych incydentów — wczesne ostrzeżenie w 24 h i zgłoszenie w 72 h od powzięcia wiadomości, raport końcowy w 14 dni od dostępności środka (przy incydencie — miesiąc od powiadomienia).
11 grudnia 2027PEŁNE STOSOWANIE412 dni
Ocena zgodności, oznakowanie CE i dokumentacja techniczna dla produktów wprowadzanych na rynek od tej daty. Obowiązek zgłoszeń z 11 września 2026 obejmuje też produkty sprzedane wcześniej — również te, które już działają u Waszych klientów.
10 latRETENCJA DOKUMENTACJI
Dokumentacja techniczna i deklaracja zgodności do dyspozycji organów nadzoru przez co najmniej 10 lat od wprowadzenia na rynek — albo przez okres wsparcia, jeśli jest dłuższy.
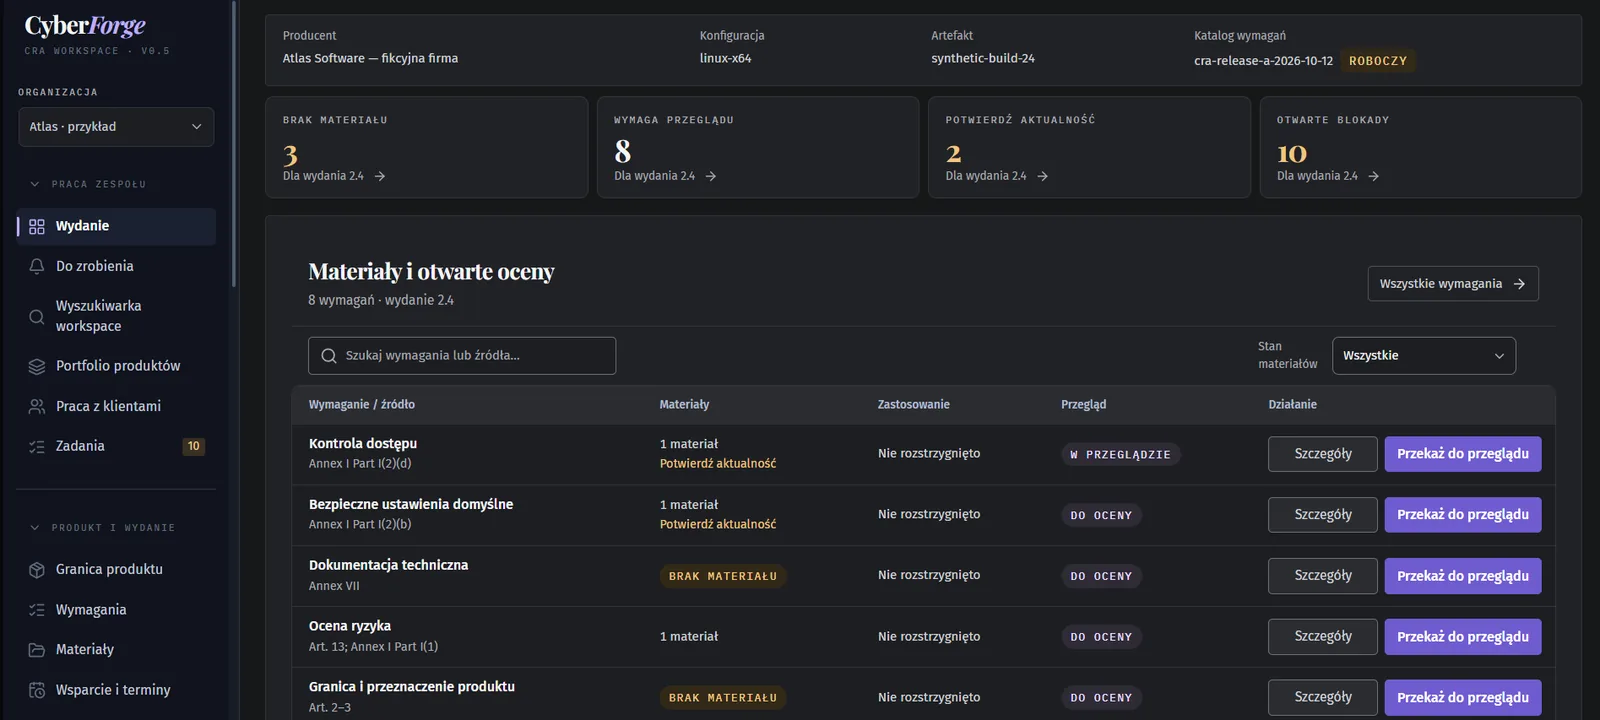
SBOM, podatności, dokumentacja techniczna i pakiet dla audytora
Jedno miejsce na cały obieg dowodów CRA — od składu produktu po dokumenty, które idą do audytora i organu nadzoru.
Walidacja SBOM
Import i analiza CycloneDX JSON 1.4–1.7 oraz SPDX JSON 2.3. Komponenty, identyfikatory PURL, deklarowane licencje i zależności sprawdzane automatycznie przy każdym imporcie.
Dokumentacja techniczna
Załącznik VII, Załącznik II (instrukcja i informacje) oraz projekt deklaracji z Załącznika V/VI — składane z zapisów, które przeszły przegląd. Dostajecie gotowy projekt, który podpisujecie i wydajecie jako producent.
Śledzenie podatności
Podatność powiązana z wydaniem, w którym faktycznie występuje. Ocena wpływu, ślad decyzji o naprawie i rejestr terminów zgłoszeniowych dla każdej wersji. Dane o podatnościach z OSV.dev, aktualizowane automatycznie.
Wersjonowanie produktu
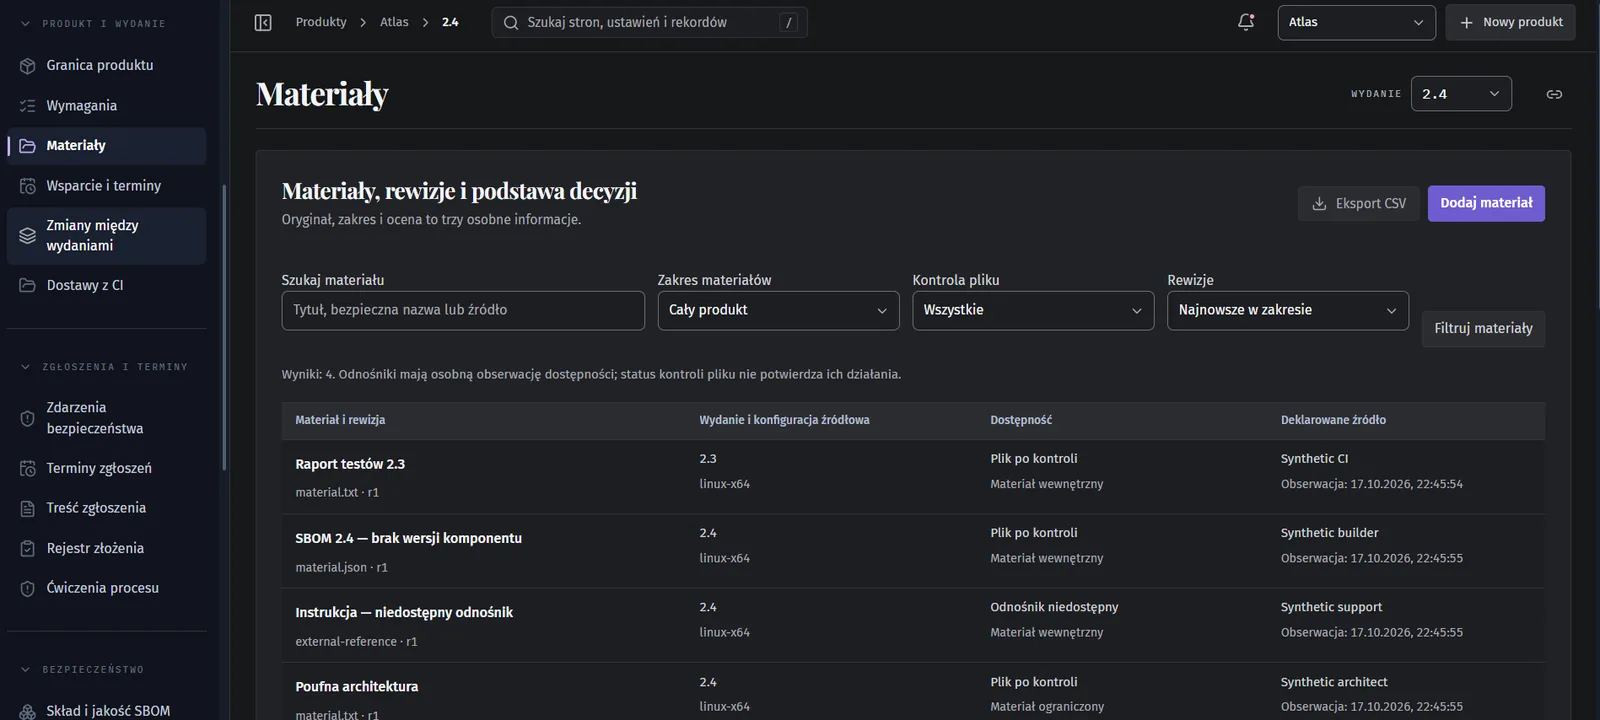
Produkty i wydania z pełną odtwarzalnością. Artefakty, dokumenty i podatności przypięte do konkretnego wydania, nie do produktu w ogóle.
Dostawy z pipeline'u
Gotowe szablony dla GitHub Actions, GitLab CI i Jenkins — SBOM powstaje i trafia do platformy automatycznie przy każdym wydaniu. Klucz działa tylko dla jednego wydania, więc wyciek z pipeline'u nie otwiera reszty danych.
Terminy zgłoszeń
Wczesne ostrzeżenie 24 h i zgłoszenie 72 h liczone od powzięcia wiadomości. Raport końcowy — 14 dni od pierwszego kwalifikującego środka przy podatności, miesiąc kalendarzowy od powiadomienia przy incydencie. Każde zgłoszenie ma właściciela i zastępcę — termin nie przepada przez urlop jednej osoby.
Retencja i legal hold
Okresy przechowywania przez zadeklarowany czas wsparcia, wstrzymanie usuwania i kontrolowane usuwanie z osobnym zatwierdzeniem.
Skrzynka zgłoszeń zewnętrznych
Publiczny punkt przyjmowania zgłoszeń od badaczy, także anonimowych, z potwierdzeniem przyjęcia i załącznikami skanowanymi antywirusowo.
Ćwiczenia procesu zgłoszeniowego
Kontrolowany scenariusz na danych syntetycznych: powzięcie wiadomości, decyzja, treść zgłoszenia. Zespół ćwiczy zegar 24 h bez ryzyka, że cokolwiek trafi do organu.
Obowiązki i zapisy według roli
Rozporządzenie nakłada inne obowiązki na każdy podmiot w łańcuchu. Platforma zapisuje zadeklarowaną rolę i prowadzi dowody w tej samej strukturze dla każdej z nich.
1
Ustaw organizację i produkty
Zakładamy przestrzeń roboczą, zapraszamy zespół i opisujemy granice produktu: funkcje główne, mechanizm aktualizacji, łączność i rolę podmiotu — producent, importer albo dystrybutor.
2
Wgraj artefakty i dowody
SBOM, dokumenty techniczne, analizy ryzyka i dowody zgodności — osobno dla każdej wersji produktu, nie zbiorczo dla produktu.
3
Monitoruj podatności
Podatność trafia do wydania, w którym faktycznie występuje. Ocena wpływu, decyzja o naprawie albo jej braku, i ślad kto to rozstrzygnął.
4
Złóż dokumentację
Załącznik VII, deklaracja zgodności UE i instrukcje składane z zapisów, które przeszły przegląd. Puste sekcje zostają widoczne jako braki.
5
Utrzymuj gotowość
Retencja przez zadeklarowany okres wsparcia, pełny ślad audytowy i eksport pakietu dowodowego na żądanie klienta albo organu nadzoru.
1
Skatalogować produkty i producentów
Co wprowadzacie na rynek Unii, kto jest producentem każdego produktu i w jakiej wersji trafia do obrotu. Platforma trzyma ten rejestr.
2
Zebrać dowody od producenta
Potwierdzenie oceny zgodności, dostęp do dokumentacji technicznej, deklaracja zgodności UE i dane producenta na produkcie.
3
Zweryfikować przed wprowadzeniem
Zapis kontroli kompletności i aktualności — z datą, osobą i wynikiem. To on odpowiada na pytanie organu, na jakiej podstawie wprowadziliście produkt.
4
Zgłosić nieprawidłowości
Rejestr informacji przekazanych producentowi i organom nadzoru rynku — każda decyzja z autorem, datą i podstawą.
5
Trzymać dokumentację dostępną
Dokumentacja i korespondencja dostępne na żądanie organu przez wymagany okres, z kontrolą dostępu i pełnym śladem audytowym.
1
Skatalogować udostępniane produkty
Co udostępniacie na rynku, od kogo pochodzi i którego wydania dotyczy.
2
Sprawdzić oznakowanie i dokumenty
Oznakowanie CE, dołączone instrukcje i informacje producenta — przed udostępnieniem, nie po reklamacji.
3
Zapisać kontrolę
Zapis, że producent i importer dopełnili obowiązków, oraz że warunki przechowywania nie naruszyły zgodności produktu.
4
Reagować na niezgodność
Decyzja o wstrzymaniu udostępniania z autorem i podstawą, a informacja do producenta i komunikaty dla użytkowników — w jednym rejestrze.
5
Współpracować z organami
Rejestr korespondencji z organami nadzoru rynku i materiałów przekazanych na ich żądanie.
Nie wiecie, w której roli występujecie?Trzydzieści minut rozmowy wystarczy, żeby to rozstrzygnąć — i powiedzieć, co jest terminem, a co może poczekać.
Przy audycie nie pytają o stan dzisiaj, tylko o to, co się zmieniło i na jakiej podstawie. Bez porównania każde wydanie trzeba udowadniać od zera.
Porównanie dwóch wydańZestawienie zakresu, wymagań, materiałów i decyzji starej i nowej wersji. Widać, co doszło, co zniknęło i co zostało przepisane bez przeglądu.
Oświadczenia o wykorzystywalnościZapisy VEX wraz ze śladem zmiany stanu: od kiedy, na jakiej podstawie i kto rozstrzygnął, że podatność nie dotyczy tego wydania.
Prowadzenie naprawyPriorytet z oceny wagi, ekspozycji i wsparcia, przypisana osoba i zamknięcie dopiero po sprawdzeniu poprawki na konkretnym artefakcie.
Zapytania do dostawcówWysłane zapytanie, otrzymana odpowiedź, przegląd i akceptacja — rejestr na wypadek pytania, skąd pochodzi element produktu.
Dokumenty, które platforma składa za Was
CRA wymaga dokumentacji przez co najmniej 10 lat albo przez okres wsparcia, jeśli jest dłuższy. Platforma składa ją z zapisów, które przeszły przegląd — nie z pustego szablonu przed audytem.
Załącznik VII — dokumentacja technicznaOpis produktu, projektowanie i wytwarzanie, ocena ryzyka, okres wsparcia, normy, raporty z badań. Każda sekcja wskazuje zapis, z którego powstała.
Załącznik II — instrukcja i informacjeIdentyfikacja produktu, przeznaczenie i ryzyka, punkt kontaktowy do zgłaszania podatności, wsparcie i wycofanie z użytkowania.
Projekt deklaracji — Załącznik V/VIDane producenta, zakres deklaracji, oświadczenie do podpisu, osoba podpisująca i ograniczenia — gotowe do Waszego podpisu.
Pakiet dowodowy dla audytoraEksport zakresu, materiałów i decyzji jednej wersji, z manifestem sum kontrolnych każdego pliku i opcjonalnym podpisem cyfrowym — audytor sprawdzi, że po eksporcie nic się nie zmieniło.
Komunikat o podatności w CSAF 2.0Maszynowo czytelny format, którego oczekują zespoły bezpieczeństwa po stronie klienta — generowany z decyzji, które zapadły w platformie.
Ślad audytowy do eksportuPełna historia działań w organizacji, do pobrania jako CSV — gotowa odpowiedź na pytanie, kto i kiedy podjął decyzję.
Dokumenty powstają z danych konkretnego wydania. Puste sekcje od razu widać jako listę braków — wiecie, czego brakuje, zanim zapyta audytor.
Zbudowane tak, żeby powierzyć temu dane
Dział bezpieczeństwa Waszego klienta zada te pytania przy ocenie dostawcy. Odpowiedzi macie gotowe, a szczegóły techniczne pokażemy na rozmowie.
Separacja organizacji na poziomie bazy
Dane każdej organizacji są oddzielone w samej bazie danych, a aplikacja nie ma uprawnień, żeby to obejść. Ewentualny błąd w kodzie nie otwiera dostępu do danych innego klienta — blokuje go baza.
Role i rozdzielone uprawnienia
Administrator, współpracownik, recenzent, czytelnik. Zapisywanie i zatwierdzanie to dwie osobne zdolności, przypisywane niezależnie, osobno dla każdego produktu.
Uwierzytelnianie dwuskładnikowe
TOTP z sekretami szyfrowanymi w spoczynku, hasła hashowane bcryptem, ograniczanie liczby prób logowania i osobna ścieżka odzyskiwania konta.
Historia tylko do dopisywania
Wyzwalacz bazy odrzuca edycję zapisu historycznego. Korekta powstaje jako nowy wpis z autorem i datą, a nie jako nadpisanie poprzedniego.
Kontrola wgrywanych plików
Każdy materiał przechodzi skanowanie antywirusowe, zanim trafi do biblioteki. Renderowanie dokumentów biegnie w osobnym, ograniczonym procesie.
Nagłówki bezpieczeństwa i ochrona sesji
Polityka CSP, ochrona przed CSRF, ciasteczka z atrybutem SameSite i ograniczanie liczby żądań na punktach logowania, API i wgrywania plików.
Sprawdźmy, czy to dotyczy Waszego produktu
Trzydzieści minut. Mówimy wprost, czy CRA Was obejmuje, w jakiej roli występujecie, co jest terminem, a co może poczekać — i czy w ogóle potrzebujecie do tego narzędzia.